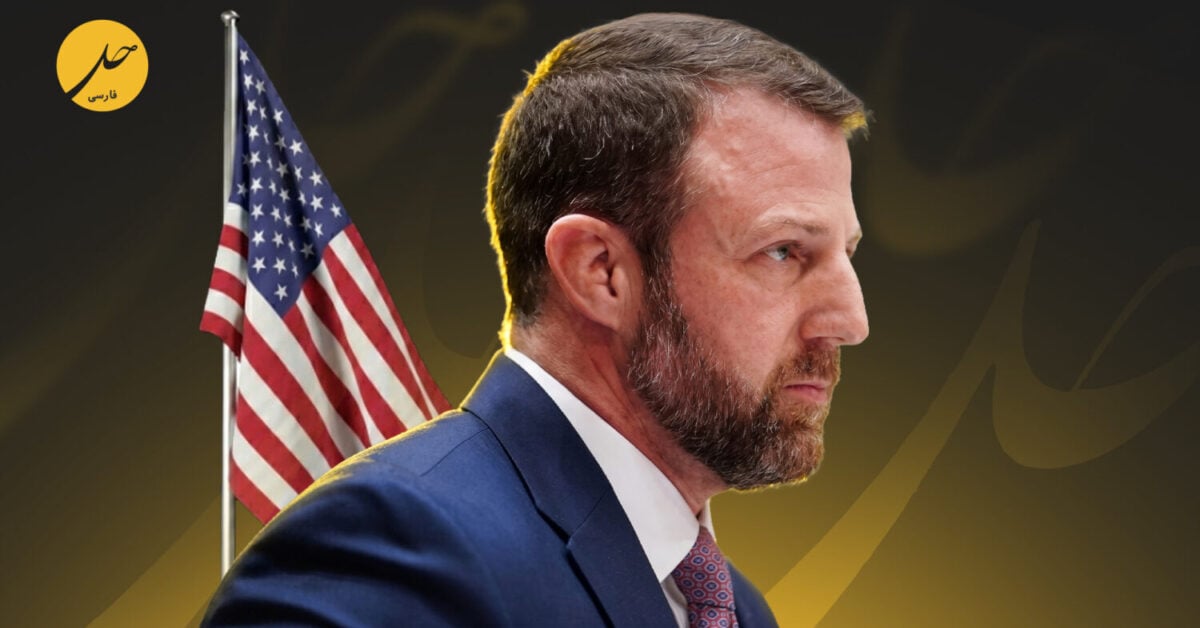
مارکوین مولین، وزیر امنیت ملی ایالات متحده آمریکا، در بیانیه رسمی و مکتوب خود خطاب به کمیته امنیت ملی مجلس نمایندگان در کنگره آمریکا، از کارزار گسترده و مخرب رژیم جمهوری اسلامی ایران و گروههای نیابتی سایبری آن علیه زیرساختهای حیاتی و شریانهای اقتصادی ایالات متحده پرده برداشت.
بر پایه این سند که در آستانه جلسه سالانه استماع بررسی تهدیدهای جهانی منتشر شد، هکرهای وابسته به حکومت تهران و مجرمان سایبری همپیمان با آن، از زمان آغاز درگیریهای نظامی در سال جاری، حملات هدفمندی را علیه شبکههای حساس زیرساختی آمریکا به مرحله اجرا گذاشتهاند. خبرگزاری اقتصادی بلومبرگ با انتشار این گزارش تأکید کرد که شواهد ارائهشده از سوی عالیترین مقام امنیت داخلی آمریکا، ماهیت تهدیدهای هیبریدی و تلافیجویانه رژیم درمانده ایران را در بستر جنگ کنونی به نمایش میگذارد.
بر اساس اظهارات صریح مارکوین مولین، از زمان آغاز منازعه نظامی در بهمنماه سال گذشته، حملات عوامل رژیم تهران به شکل تصاعدی بر بخشهای بسیار حیاتی ایالات متحده از جمله شبکههای ترابری و حملونقل، مراکز بهداشت و درمان، سامانههای آبرسانی، تأسیسات کلان انرژی و موسسات خدمات مالی متمرکز شده است. این تهاجمهای ساختاریافته نمایانگر آن است که سران جمهوری اسلامی در پی ناتوانی در رویارویی نظامی متعارف و از دست دادن بازوهای راهبردی خود، به سمت هدف قرار دادن بخشهای غیرنظامی و ایجاد اخلال در زندگی روزمره شهروندان روی آوردهاند تا به زعم خود نوعی موازنه وحشت در میدان نبرد دیجیتال ایجاد کنند.
ابعاد تهاجم سایبری سپاه پاسداران به بخشهای بهداشت، ترابری و انرژی
وزیر امنیت ملی ایالات متحده آمریکا، در بخش دیگری از گزارش مکتوب خود تصریح کرد که بازیگران سایبری دولت ایران و مجرمان سایبری حامی رژیم تهران، بخشهای زیربنایی آمریکا را از اسفندماه به صورت مداوم هدف قرار دادهاند. وی هشدار داد هرچند حملات هکرهای وابسته به حکومت ایران در گذشته دارای دامنهای محلی و اثراتی محدود در مراکزی با ضریب حفاظتی پایین بود، اما وجود سامانههای آسیبپذیر و ضعف در بهداشت سایبری برخی زیرساختهای حیاتی میتواند پیامدهای فلجکننده و اخلال گسترده به همراه داشته باشد. هدف قرار دادن شریانهایی چون خطوط انتقال انرژی و شبکههای آبرسانی نشاندهنده میزان بیمسئولیتی رژیم تهران در به خطر انداختن جان غیرنظامیان از طریق تروریسم الکترونیک است.
با وجود افشای این ابعاد گسترده، وزیر امنیت ملی آمریکا در اظهارات آمادهشده خود به اختلالهای سراسری اخیر در سیستم ایمیل و زمینگیر شدن ناگهانی پروازهای سراسر آمریکا که به لغو گسترده برنامههای هوایی انجامید، اشاره مستقیمی نکرد. ناظران امنیتی بر این باورند که سکوت درباره برخی از این رویدادها ناشی از حساسیت تحقیقات ضدجاسوسی و تمایل واشنگتن برای پرهیز از انتشار زودهنگام جزئیات نفوذهای مخرب سایبری پیش از پایان فرایند ایمنسازی کامل شبکه هوانوردی و سامانههای فدرال است. با این حال، هشدار نسبت به نفوذ در شبکههای درمانی و مالی، بیانگر اراده نهادهای امنیتی آمریکا برای سد کردن مسیر خرابکاری سپاه پاسداران در حوزه مجازی است.
تشدید جنگ ۹ ماهه و بنبست راهبردی رژیم جمهوری اسلامی
این افشاگریهای نگرانکننده در حالی صورت میگیرد که نزدیک به ۹ ماه از آغاز جنگ دونالد ترامپ، رئیسجمهور ایالات متحده آمریکا، علیه جمهوری اسلامی در تاریخ ۹ اسفندماه (۲۸ فوریه) سپری میشود. هرچند دونالد ترامپ در روزهای گذشته اعلام کرد که این نبرد به شکلی قطعی “پیروز شده” و تهدیدهای بنیادین برطرف گردیده است، اما تحولات میدانی از تقلاهای بیامان تهران برای فرار از بنبست استراتژیک حکایت دارد. تداوم تبادل آتش و عملیاتهای پنهان نشان میدهد که رژیم ایران در پی ضربات خردکننده وارده، رفتارهای تهاجمی پرخطرتری را در پیش گرفته است.
میدان نبرد در هفتههای اخیر شاهد موج نوینی از تنشها بوده است؛ ارتش آمریکا با انجام حملات سنگین، سکوهای پرتاب موشک و جزیرهای استراتژیک در تنگه هرمز را هدف قرار داد. در مقابل، رژیم متجاوز ایران با زیر پا گذاشتن تمامی اصول دیپلماتیک و حسن همجواری، حملاتی را علیه خاک بحرین انجام داد و بخشهایی از کویت را نیز هدف اقدامات بیثباتکننده خود ساخت. همزمان، شلیک موشک و ارسال پهپادهای انتحاری به سوی کشتیهای تجاری در آبهای بینالمللی خلیج فارس به شکلی بیسابقه افزایش یافته است؛ سیاستی که خطوط کشتیرانی جهانی را ناامن کرده و انزوای اقتصادی و نظامی تهران را عمیقتر از هر زمان دیگری ساخته است.
استیصال نظامی تهران و روی آوردن به تروریسم دیجیتال
تحلیلگران امنیتی بر این باورند که تشدید اقدامات سایبری رژیم جمهوری اسلامی، نشانه بارز ورشکستگی دکترین بازدارندگی نظامی آن در میدان واقعی نبرد است. پس از آنکه نیروی هوایی، سایتهای موشکی زیرزمینی و پایگاههای دریایی سپاه پاسداران در جریان ضربات ماههای اخیر زمینگیر شد، اتاقهای فرماندهی در تهران حملات سایبری نامتقارن را به عنوان کمهزینهترین شیوه برای باجخواهی و ایجاد اختلال در غرب انتخاب کردهاند. توسل به جرایم رایانهای و استخدام باندهای بینالمللی هکری، چهره دیگری از فروپاشی نظاممند حکومتی را به نمایش میگذارد که به جای پایبندی به حقوق بینالملل، رفتاری مشابه سندیکاهای جنایتکار پیشه کرده است.
گزارش مکتوب مارکوین مولین این واقعیت تلخ را به اثبات رساند که رژیم ایران در سودای بقا، حتی از تهدید مستقیم بیمارستانها، شبکههای آبرسانی و سامانههای حملونقل عمومی ابایی ندارد. تبدیل کردن نیازهای اولیه شهروندان عادی به اهداف جنگ سایبری، بیش از پیش بر مشروعیتزدایی از حاکمیت تهران در عرصه جهانی مهر تأیید میزند. پیام روشن این تحولات برای جامعه بینالمللی آن است که پاسخ به ماشین خرابکاری رژیم ایران نمیتواند صرفاً به مهار فیزیکی محدود بماند، بلکه قطع شریانهای دیجیتال، بستن درگاههای انتقال ارزهای دیجیتال تروریستی و تحریم همهجانبه زیرساختهای مخابراتی سپاه پاسداران، لازمه پایان دادن به تروریسم بیمهار این حکومت در قرن بیست و یکم است.
- وزیر امنیت ملی آمریکا فاش کرد: حملات سایبری گسترده رژیم ایران به زیرساختهای حیاتی و شریانهای اقتصادی ایالات متحده
- بنبست ۱۸ ماهه در نظارت هستهای؛ هشدار تازه گروسی و دوگانه «تعهد پادمانی» و «تضمین امنیتی» در تهران
- ازسرگیری حملات ایران به منطقه خلیج فارس؛ تلاشی برای فشار بر واشنگتن؟
- سفیر پیشین اسرائیل در آمریکا: سه راهبرد کلیدی ترامپ برای تسریع سقوط حتمی رژیم ایران
- هشدار درباره کاهش سن ابتلا به دیابت کودکان در ایران؛ از تشخیص در یکسالگی تا هزینه چندمیلیونی پایش قند خون