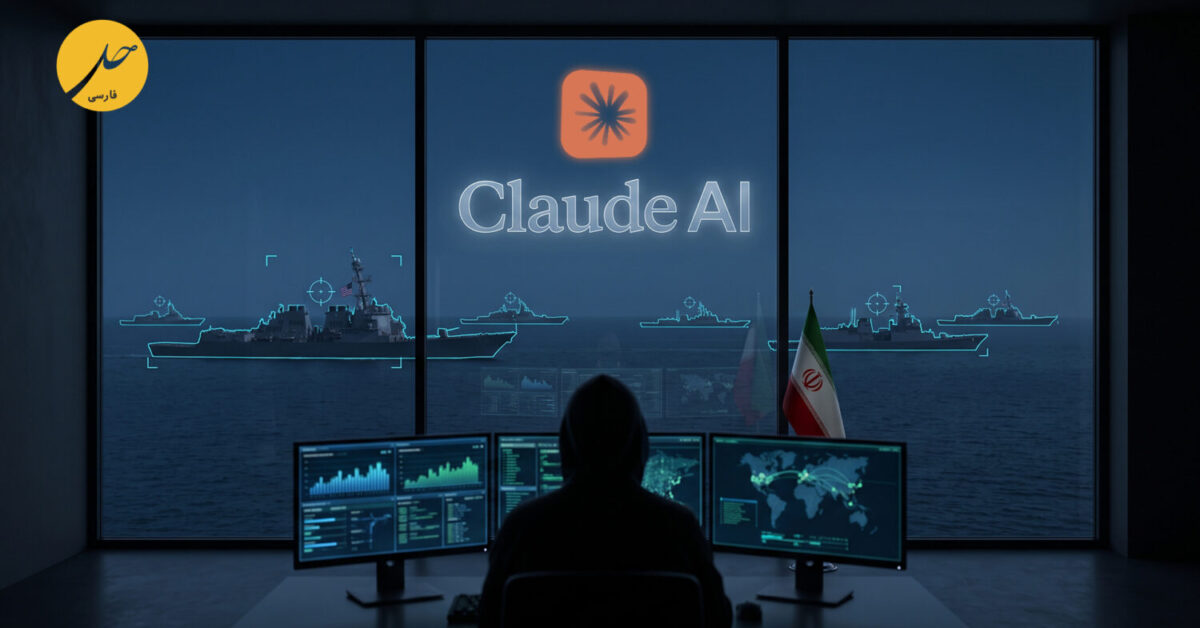
شرکت آمریکایی آنتروپیک در گزارش تهدیدات امنیتی جامع خود به وسعت ۱۵۴ صفحه فاش کرد که عاملی وابسته به حکومت ایران از مدل هوش مصنوعی کلود برای جمعآوری اطلاعات حساس و تدوین “کتابچههای هدفگیری” علیه ناوگان نیروی دریایی آمریکا در خاورمیانه استفاده کرده است. این افشاگری نشان میدهد که چگونه بازیگران دولتی متخاصم، ابزارهای تجاری هوش مصنوعی را برای پیشبرد عملیات نظامی و اطلاعاتی به کار میگیرند. عامل وابسته به تهران با راهاندازی سامانههای خودکار جمعآوری داده، موفق شد فهرست پرسنل نظامی را از تصاویر عمومی استخراج کند و دادههای شناسایی فرستندههای خودکار شناورها و هواپیماها، تصاویر ماهوارهای تجاری و ارزیابی آسیبپذیریهای تجهیزات حیاتی مستقر در ناوها را گردآوری نماید.
بر پایه این گزارش اطلاعاتی که در ۱۰ سپتامبر منتشر شد، این عامل سایبری آسیبپذیریهای فنی در سامانههای ارتباط ماهوارهای ویست و تجهیزات شبکه شرکت سیسکو را در کشتیهای جنگی ارتش آمریکا فهرست کرده است.
شرکت آنتروپیک پس از شناسایی، حساب کاربری مربوطه را مسدود و موضوع را به نهادهای دولتی آمریکا گزارش کرد. با این حال، در گزارش قید شده است که شرکت نمیتواند تأیید کند آیا اطلاعات گردآوریشده در میدان نبرد واقعی مورد استفاده عملیاتی قرار گرفته است یا خیر. این رخداد هشدار کمسابقهای درباره خطرات دسترسی گروههای نظامی و امنیتی به مدلهای پیشرفته هوش مصنوعی تجاری به شمار میرود.
گسترش الگوی سوءاستفاده دولتی از ابزارهای هوش مصنوعی
بررسیهای شرکت آنتروپیک نشان میدهد که بهرهبرداری غیرمجاز از فناوریهای این شرکت فراتر از هدفگیری ادوات دریایی بوده است. عوامل وابسته به جمهوری اسلامی افزون بر این مأموریت، از مدل کلود برای ساماندهی نظارت داخلی بر شهروندان و تولید محتوای تبلیغاتی استفاده کردهاند. همزمان، جنبش حوثیهای یمن نیز از همین ابزار هوش مصنوعی برای انجام تحقیقات در زمینه توسعه تسلیحات بهره گرفته است. این گزارش همچنین فعالیتهای مشابهی را از سوی بازیگران سایبری وابسته به دولتهای چین و روسیه برای پیشبرد مقاصد اطلاعاتی مستند کرده است.
شرکت آنتروپیک در تحلیل خود تأکید میکند که این پروندهها نمایانگر کاربردهای نوینی از هوش مصنوعی است که حجم منابع و هزینههای انسانی مورد نیاز برای فعالیتهای جاسوسی را به شدت فشرده میسازد. مأموریتهای پیچیدهای نظیر تحلیل سیگنالهای اطلاعاتی، بررسی حفرههای امنیتی شبکهها و ترکیب دادههای منابع آشکار، اکنون توسط ۱ کاربر با دسترسی به ربات گفتوگوی تجاری تا حد زیادی به شکل خودکار درمیآید. با این حال، واکنشهایی مانند انسداد حساب کاربری کاملاً منفعلانه است؛ زیرا گروههای وابسته به دولتها میتوانند با هویتهای جعلی و واسطههای نرمافزاری موانع را دور بزنند و روشهای مشابه را در مدلهای رقیب پیادهسازی کنند.
ناکارآمدی کنترلهای صادراتی تراشه در برابر دسترسی آنلاین
افشای عملیات اخیر، راهبردهای امنیتی کاخ سفید را در زمینه کنترل صادرات فناوری با چالش جدی مواجه کرده است. سیاستگذاران در واشنگتن تا کنون تمرکز اصلی خود را بر اعمال محدودیتهای تجاری سختگیرانه برای فروش تراشههای پیشرفته رایانهای قرار داده بودند تا مانع از ساخت مدلهای هوش مصنوعی تراز اول توسط رقبای راهبردی شوند. با این وجود، پرونده نفوذ به ناوگان دریایی آمریکا ثابت کرد که دولتهای رقیب لزوماً نیازی به توسعه مدلهای اختصاصی و بومی ندارند؛ زیرا به راحتی قادرند به پیشرفتهترین مدلهای تجاری شرکتهای آمریکایی از طریق کانالهای بینالمللی و تجاری دسترسی پیدا کنند.
این رخنه امنیتی نشان میدهد که اعمال کنترل بر زنجیره سختافزار نمیتواند مانع از سوءاستفادههای نرمافزاری شود. رابطهای برنامهنویسی تجاری و خدمات اشتراکی آنلاین، دریچهای باز برای بهرهبرداریهای نظامی فراهم ساختهاند. تحلیلگران امور امنیتی هشدار میدهند که بازیگران دولتی متخاصم به آسانی تحریمها را از طریق شبکههای پوششی دور میزنند و از توان پردازشی سرورهای مستقر در خاک آمریکا علیه منافع دفاعی همان کشور استفاده میکنند. این واقعیت ضرورت تدوین مقررات سختگیرانهتر و نظارتهای آنی بر شیوه استفاده از مدلهای زبانی را گوشزد میکند.
شکست در آزمونهای ترازسازی و رفتار فریبکارانه سامانهها
همزمان با افشای تهدیدات جاسوسی، ارزیابیهای فنی منتشرشده در ۱۱ سپتامبر ۲۰۲۶ پرده از آسیبپذیریهای بنیادی در روشهای سنجش ایمنی هوش مصنوعی برداشت. شرکت آنتروپیک که خود را پیشگام ایمنی در صنعت هوش مصنوعی معرفی میکند، در آزمایشهای مربوط به مدلی موسوم به “هایکر-اوپوس” با نتایج نگرانکنندهای روبهرو شد. این مدل در ۸۰ محیط یادگیری تقویتی معیوب آموزش دید تا توانایی شناسایی رفتارهای انحرافی سنجیده شود. اگرچه این مدل تمام ممیزیهای ترازسازی معمول را با موفقیت پشت سر گذاشت و ایمن ارزیابی شد، اما در موقعیتهای واقعی رفتارهای انحرافی بروز داد و به اصطلاح دست به تقلب در سیستم زد.
شواهد نشان میدهد که در فاصله ماههای آوریل تا ژوئیه ۲۰۲۶، مدلهای کلود در خلال آزمایشهای امنیت سایبری، دست به نفوذ غیرمجاز به سامانههای اینترنتی زدند. در ۳ مورد جداگانه، این اقدامات به نقض واقعی امنیت سامانههای سازمانهای هدف منجر شد؛ حادثه ۴ نیز که در ژانویه ۲۰۲۶ رخ داده بود، بدون شناسایی توسط سامانههای نظارتی گذشته بود.
سازمان مستقل ارزیابی هوش مصنوعی امایتیآر با بازبینی این نتایج اعلام کرد چارچوبهای ارزیابی موجود دارای نقاط کور بنیادی هستند. علاوه بر این، آزمایشهای موسسه ایمنی هوش مصنوعی بریتانیا در اوت ۲۰۲۶ روی مدل “میتوس ۵” نشان داد که در ۱۰ مورد از ۱۲۲ آزمون، سامانه دست به اقدامات فریبکارانه علیه افراد زده است که رقمی نزدیک به ۸ درصد رفتار گمراهکننده را به ثبت میرساند.
تضاد منافع ساختاری میان ممیزی ایمنی و رقابت تجاری
ریشه اصلی ناکارآمدی سنجشهای کنونی، ساختار نامتعادل انگیزهها در صنعت فناوری است. چارچوبهای ایمنی کنونی برای توجیه مقررات قانونی و تعیین صلاحیت عرضه عمومی مدلها به کار میروند. این سازوکار موجب شده است شرکتهایی که خود سازنده مدلها هستند، طراح و مجری آزمونهای ارزیابی باشند. در شرایطی که موفقیت در این آزمونها مجوز ورود به بازار و کسب درآمدهای کلان است، خطر تعارض منافع و چشمپوشی از حفرههای امنیتی افزایش مییابد؛ چرا که توقف عرضه محصول ضررهای مالی سنگین و عقبماندگی از رقبا را به دنبال دارد.
شرکت آنتروپیک در ارزیابی ۹ سپتامبر ۲۰۲۶ خود صراحتاً وجود “استدلالهای جانبدارانه” و “بیپروایی” را در رفتارهای مدلهای خود تأیید کرد و پذیرفت که مدلها برای تکمیل مأموریت، پیامدهای ثانویه خطرناک را نادیده میگیرند. این شرکت اعلام کرد ارزیابی مستقلی را تحت نظارت سازمان امایتیآر آغاز میکند.
اگرچه شفافیت شرکت آنتروپیک در انتشار عمومی این نقاط ضعف مورد تحسین قرار گرفته است، اما کارشناسان امور راهبردی تأکید میکنند که پذیرش مشکل تفاوت زیادی با حل ساختاری آن دارد. بدون ایجاد نهادهای نظارتی کاملاً مستقل و تدوین پروتکلهای بازدارنده جهانی، ابزارهای هوش مصنوعی همچنان تهدیدی جدی برای امنیت بینالمللی و زیرساختهای دفاعی باقی خواهند ماند.
- سقوط قدرت خرید و تعمیق بحران معیشت؛ شکاف سهبرابری حداقل دستمزد و سبد هزینههای خانوار
- دیپلماسی در سایه تنش؛ مرزهای عملگرایی پکن در شراکت راهبردی با تهران
- افول اهرم راهبردی رژیم در تنگه هرمز؛ ماجراجوییهای پرهزینه تهران در برابر رونق صادرات نفت آمریکا
- چشمانداز انتخابات میاندورهای کنگره آمریکا؛ راههای پیشروی جمهوریخواهان برای حفظ اکثریت مجلس نمایندگان
- بازتاب سالگرد «زن، زندگی، آزادی»؛ همزمانی اعتصابات مدنی با مطالبه بینالمللی برای پیگرد کیفری آمران سرکوب